Ein möglicherweise manipuliertes Hardware-Wallet gehört zu den unangenehmsten Szenarien für die Eigenverwahrung von Kryptowährungen. Schließlich kaufst du ein solches Gerät gerade deshalb, weil es deine privaten Schlüssel besonders zuverlässig schützen soll.
Der Vorfall rund um den südostasiatischen Händler CryptoBilis wirft deshalb wichtige Fragen auf: Wie sicher ist die Lieferkette? Welche Geräte könnten betroffen sein? Und was solltest du tun, wenn du dort ein Ledger gekauft hast?
Ledger hat sich in einem als 72-Stunden-Update bezeichneten Statement zum Stand der Untersuchung geäußert. Entscheidend ist dabei, zwischen den Angaben des Unternehmens und noch nicht abschließend bestätigten Community-Berichten zu unterscheiden.
Informationsstand: Dieser Beitrag ordnet Ledgers 72-Stunden-Update und die dazu diskutierten Hinweise ein. Die Untersuchung läuft; Umfang, technische Einzelheiten und Verantwortlichkeiten sind noch nicht abschließend geklärt.
Was Ledger bislang bestätigt hat
Nach Angaben von Ledger betreffen alle bisher bestätigten Fälle des im Statement genannten Diebstahlvorfalls Geräte, die über CryptoBilis verkauft wurden. Der Händler ist in Südostasien tätig.
Ledger erklärt außerdem:
- Die Zahl der betroffenen Geräte sei begrenzt. Konkrete Stückzahlen oder eine Schadenssumme nennt das Update nicht.
- Die eigenen Systeme und direkten Verkaufskanäle seien nicht betroffen.
- Das Unternehmen arbeite mit den zuständigen Behörden zusammen und kontaktiere betroffene Nutzer.
- CryptoBilis habe bestätigt, den Verkauf sämtlicher Hardware-Wallets eingestellt zu haben.
- Betroffene Käufer sollten den offiziellen Ledger-Support kontaktieren und Anzeige bei ihren örtlichen Strafverfolgungsbehörden erstatten.
Diese Angaben grenzen den bislang bestätigten Vorfall ein. Sie sind aber keine abschließende Aufklärung der gesamten Lieferkette. Offen bleibt insbesondere, wer Geräte manipuliert haben könnte und an welcher Stelle dies geschehen ist.
Auch die Aussage, Ledgers Direktvertrieb sei nicht betroffen, beschreibt den vom Unternehmen mitgeteilten Untersuchungsstand – keine allgemeine Garantie gegen jeden denkbaren physischen Angriff.
Wie der vermutete Hardware-Angriff funktionieren könnte
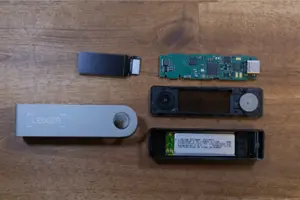
Öffentlich diskutierte Geräteanalysen beschreiben zusätzliche elektronische Bauteile im Inneren eines Ledger Nano X. Diese sollen nicht zur ursprünglichen Ausstattung gehören. Zu den Personen, die solche Hinweise auf X diskutieren und technisch einordnen, gehört Mark Karpelès, der frühere Geschäftsführer von Mt. Gox.
Den Berichten zufolge könnte ein solches Hardware-Implantat Informationen der Display-Ansteuerung abgreifen und über ein Mobilfunkmodul weiterleiten. Im Mittelpunkt steht dabei die Möglichkeit, die während der Einrichtung angezeigte Recovery Phrase auszulesen.
Ledger bestätigt im genannten Update jedoch nicht sämtliche technischen Einzelheiten dieses beschriebenen Verfahrens. Die genaue Funktionsweise, mögliche Varianten und die Zuordnung einzelner Geräte zum CryptoBilis-Vorfall müssen deshalb weiter untersucht werden.
Der Begriff „Lieferketten-Hack“ beschreibt hier das vermutete Angriffsszenario: Ein Gerät wird manipuliert, bevor es beim Käufer ankommt. Das wäre etwas anderes als ein nachgewiesener Einbruch in Ledgers zentrale IT-Systeme oder ein grundsätzliches Knacken des Sicherheitschips.

Warum die Recovery Phrase das entscheidende Ziel ist
Bei der Einrichtung einer neuen Wallet erzeugt das Gerät eine Recovery Phrase, auch Seed Phrase genannt. Bei Ledger besteht sie üblicherweise aus 24 Wörtern. Damit kannst du deine Wallet wiederherstellen, wenn dein Gerät verloren geht oder kaputtgeht.

Aus diesen Wörtern lassen sich die privaten Schlüssel der Wallet ableiten. Wer deine vollständige Recovery Phrase kennt, kann grundsätzlich auf die damit abgesicherten Guthaben zugreifen – ohne dein ursprüngliches Gerät zu besitzen.
Ein Hardware-Wallet schützt die Schlüssel normalerweise vor Schadsoftware auf deinem Computer. Würde zusätzliche Hardware die Recovery Phrase während ihrer Anzeige erfassen, könnte sie diesen Schutz umgehen, ohne den Sicherheitschip direkt anzugreifen.
Die Geräte-PIN schützt nicht vor einem bereits gestohlenen Seed.
Warum eine Echtheitsprüfung nicht jede Manipulation ausschließt
Ledger-Geräte verfügen über eine kryptografische Echtheitsprüfung. Sie ist ein wichtiger Bestandteil des Sicherheitskonzepts, aber keine umfassende physische Untersuchung jedes Bauteils im Gehäuse.
Vereinfacht gesagt: Ein Gerät kann authentische Sicherheitskomponenten enthalten und trotzdem nachträglich um zusätzliche Hardware verändert worden sein. Ob ein bestimmtes Implantat tatsächlich unentdeckt bleibt, hängt von seiner Bauweise und den vorhandenen Schutzmechanismen ab.

Eine bestandene Echtheitsprüfung sollte deshalb nicht mit der Aussage verwechselt werden, dass jede denkbare physische Manipulation ausgeschlossen ist.
Ähnliches gilt für die Verpackung. Sichtbare Beschädigungen können ein Warnsignal sein. Eine unauffällige Verpackung beweist umgekehrt aber nicht, dass ein Gerät niemals geöffnet oder verändert wurde.
Deshalb gehört die Lieferkette zur Wallet-Sicherheit: Wer hatte Zugriff auf das Gerät? Woher bezog der Händler seine Ware? Und könnten Rücksendungen erneut verkauft worden sein?
MediaMarkt, Europa und Ledger Stax: Was ist bislang gesichert?
Neben dem CryptoBilis-Fall werden weitere Hinweise diskutiert. Dazu gehört ein Beitrag des X-Nutzers 0xJohannes_, in dem ein angeblich bei MediaMarkt erworbenes Gerät thematisiert wird.
Außerdem kursieren Hinweise auf vermeintlich manipulierte neuere Modelle wie den Ledger Stax.
Diese Berichte sind im zugrunde gelegten Ledger-Update nicht als Teil des bestätigten CryptoBilis-Vorfalls bestätigt. Daraus lässt sich derzeit weder ein nachgewiesener Zusammenhang noch eine gesicherte Ausweitung auf europäische Händler oder weitere Modellreihen ableiten.
Bei solchen Meldungen müssen mehrere Fragen geklärt werden:
- Ist die Herkunft des Geräts nachvollziehbar dokumentiert?
- Welche zusätzlichen Komponenten wurden tatsächlich gefunden?
- Welche Funktion haben diese Bauteile?
- Gibt es einen belegten Zusammenhang mit einem Diebstahl?
- Gehört der Fall zur selben Angriffskampagne?
Ein Foto oder ein einzelner Erfahrungsbericht kann ein wichtiger Hinweis sein. Für eine belastbare Einordnung reicht das allein jedoch nicht aus. Auch über Tätergruppen oder eine Beteiligung von Händlern sollte ohne belastbare Nachweise nicht spekuliert werden.
Was du als CryptoBilis-Käufer jetzt tun solltest
Ledger nennt für Käufer dieses Händlers konkrete Vorsichtsmaßnahmen.
1. Unbenutzte Geräte nicht einrichten
Hast du ein noch unbenutztes Hardware-Wallet von CryptoBilis, empfiehlt Ledger ausdrücklich: Nicht initialisieren.
Erzeuge darauf keine Recovery Phrase und verwende es nicht zur Wiederherstellung einer bestehenden Wallet. Kontaktiere stattdessen den offiziellen Support unter support.ledger.com.
2. Bei eingerichteten Geräten auf einen neuen Seed wechseln
Für bereits eingerichtete Geräte empfiehlt Ledger, die Guthaben auf eine Wallet mit neuem Seed auf einem von Ledger bezogenen Gerät zu übertragen.
Dabei kommt es auf den Unterschied zwischen einem neuen Gerät und neuen Schlüsseln an:
- Stellst du auf einem anderen Gerät dieselbe Recovery Phrase wieder her, bleiben die zugrunde liegenden Schlüssel unverändert.
- Erzeugst du auf einem vertrauenswürdig bezogenen Gerät eine neue Recovery Phrase und überträgst deine Guthaben dorthin, wechselst du zu neuen Schlüsseln.
Ein neues Gerät allein behebt keinen möglicherweise kompromittierten Seed. Auch das Zurücksetzen eines verdächtigen Geräts würde ein eventuell eingebautes Hardware-Implantat nicht entfernen.
Bei konkretem Verdacht solltest du das Vorgehen mit dem offiziellen Support abstimmen. Bewahre Kaufbelege, Verpackung und relevante Transaktionsdaten auf. Eigenständiges Öffnen kann das Gerät beschädigen oder mögliche Beweismittel verändern.
3. Vorsicht vor angeblichem Support
Betrüger nutzen Sicherheitsvorfälle häufig für Phishing. Sie geben sich beispielsweise als Mitarbeiter aus und behaupten, deine Wallet müsse „verifiziert“ oder „repariert“ werden.
Ledger betont: Das Unternehmen wird dich nicht anrufen, dir keine Direktnachricht schicken und niemals deine 24 Wörter verlangen.
Gib deine Recovery Phrase weder auf einer Website noch in einem Support-Chat ein. Nutze ausschließlich die offiziellen Kontaktwege.
Was der Vorfall für die Eigenverwahrung bedeutet
Ledger erinnert autorisierte Händler und Distributoren daran, Ware ausschließlich aus autorisierten Quellen zu beziehen und zurückgegebene Geräte nicht erneut in den Verkauf aufzunehmen. Zusätzlich will das Unternehmen Händlerkontrollen und Schutzmaßnahmen gegen physische Manipulationen weiterentwickeln. Im Update bedankt sich Ledger bei SEAL_911 für die Unterstützung.
Das Thema betrifft grundsätzlich die gesamte Branche: Hardware-Sicherheit endet nicht beim Chipdesign. Auch Lagerung, Transport und Händlerprozesse müssen berücksichtigt werden.
Daraus folgt allerdings nicht, dass sämtliche Hardware-Wallets gleichermaßen anfällig oder bereits kompromittiert sind. Bauweise und Schutzmechanismen unterscheiden sich.
Für größere Bestände kann eine Aufteilung auf mehrere unabhängige Wallets mit unterschiedlichen Seeds das Risiko eines einzelnen kompromittierten Geräts begrenzen. Mehrere Geräte mit derselben Recovery Phrase bieten diesen Schutz dagegen nicht: Wird der gemeinsame Seed gestohlen, sind alle darüber verwalteten Guthaben gefährdet.
Gleichzeitig erhöht jede zusätzliche Wallet den Aufwand für Backups und Wiederherstellung. Eine Sicherheitsstrategie sollte deshalb nicht nur theoretisch robust sein, sondern auch im Alltag zuverlässig funktionieren.
Fortgeschrittene können Multisignatur-Verfahren prüfen. Dabei müssen mehrere unabhängige Schlüssel eine Transaktion freigeben. Ein einzelner kompromittierter Schlüssel reicht dann nicht zum Zugriff auf die Coins. Solche Lösungen erfordern allerdings eine sorgfältige Einrichtung und gut dokumentierte Wiederherstellungsprozesse.
Auch die Verwahrung bei einem regulierten Kryptodienstleister ist eine Abwägung – kein automatischer Sicherheitsgewinn. Sie reduziert bestimmte Risiken der Eigenverwahrung, bringt aber Gegenparteirisiken, mögliche Auszahlungssperren und die Abhängigkeit vom Anbieter mit sich. Eine MiCA-Zulassung ist weder eine Garantie gegen Verluste noch mit einer gesetzlichen Einlagensicherung für Kryptowerte gleichzusetzen.
Fazit: Eine sichere Wallet braucht eine vertrauenswürdige Lieferkette
Der CryptoBilis-Vorfall ist ein ernstes Warnsignal. Nach Ledgers bisherigem Untersuchungsstand betreffen die bestätigten Fälle des genannten Diebstahlvorfalls Geräte dieses Händlers. Die eigenen Systeme und direkten Verkaufskanäle seien nicht betroffen.
Weitergehende Meldungen zu Europa, MediaMarkt oder Ledger Stax müssen davon getrennt betrachtet werden, solange belastbare Bestätigungen fehlen. Die offenen Fragen rechtfertigen Aufmerksamkeit, aber keine pauschale Aussage, dass alle Ledger-Geräte oder sämtliche Hardware-Wallets unsicher seien.
Für dich sind vor allem drei Punkte wichtig: Kaufe über nachvollziehbare, offizielle Bezugswege, behandle deine Recovery Phrase als vollständigen Zugang zu deinen Coins und beachte konkrete Sicherheitswarnungen zu deinem Gerät.
Falls du bei CryptoBilis gekauft hast, folge Ledgers Handlungsempfehlungen und kontaktiere den offiziellen Support. Bei einer möglicherweise kompromittierten Wallet ist nicht allein ein anderes Gerät entscheidend, sondern der Wechsel zu neuen, sicher erzeugten Schlüsseln.
Quellen und weiterführende Beiträge
Die folgenden Links haben unterschiedliche Aussagekraft: Das Ledger-Statement enthält die Angaben des Unternehmens. Community-Beiträge liefern zusätzliche Hinweise, sind aber nicht automatisch eine unabhängige Bestätigung.
- Offizielles Ledger-Update zum CryptoBilis-Vorfall: 72-Stunden-Update auf X
- Mark Karpelès: X-Profil mit Beiträgen und technischen Einordnungen
- MediaMarkt ebenfalls betroffen? Community-Beitrag von 0xJohannes_ – nicht als bestätigte Ausweitung des CryptoBilis-Vorfalls einzuordnen.
- Weiterer Beitrag zum Ledger-Vorfall: X-Beitrag von @wentrre – kein Beitrag des offiziellen Ledger-Kontos.
- Offizieller Support: support.ledger.com